换一换


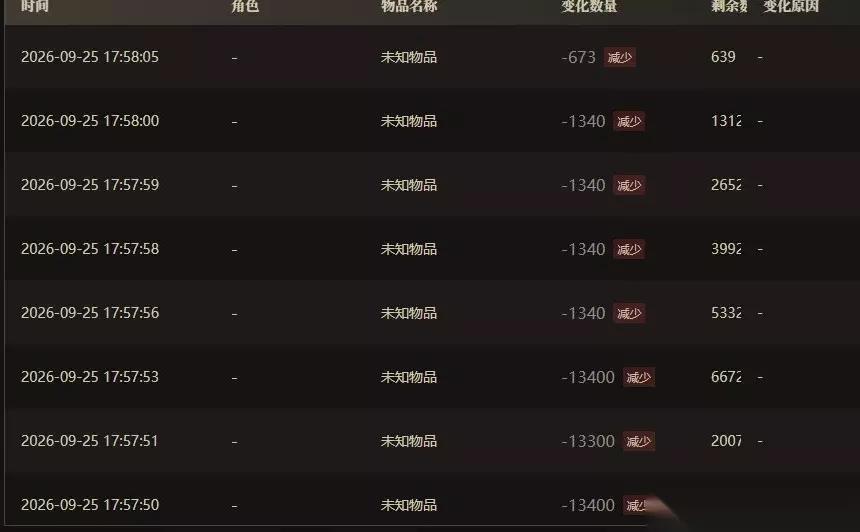
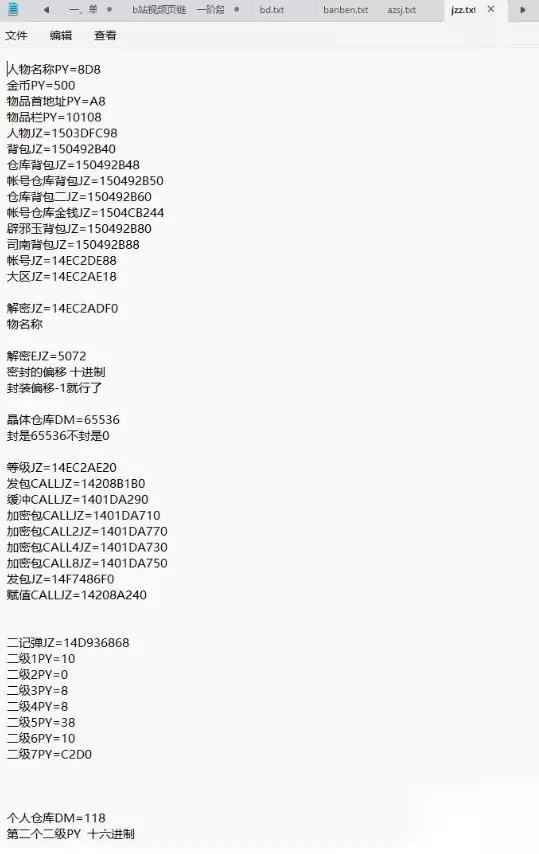
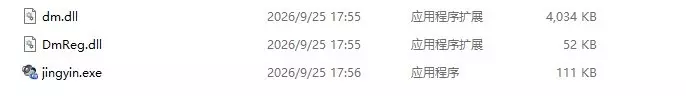
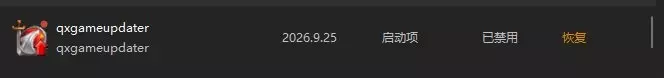
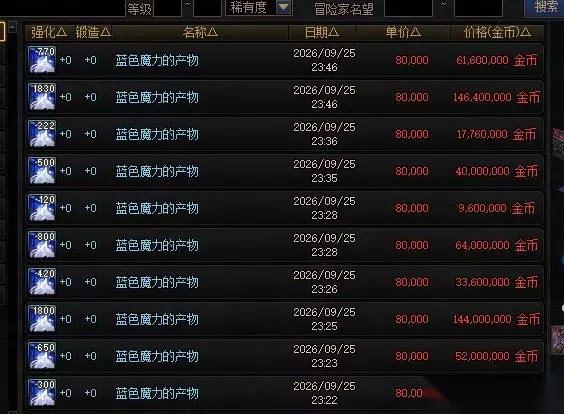
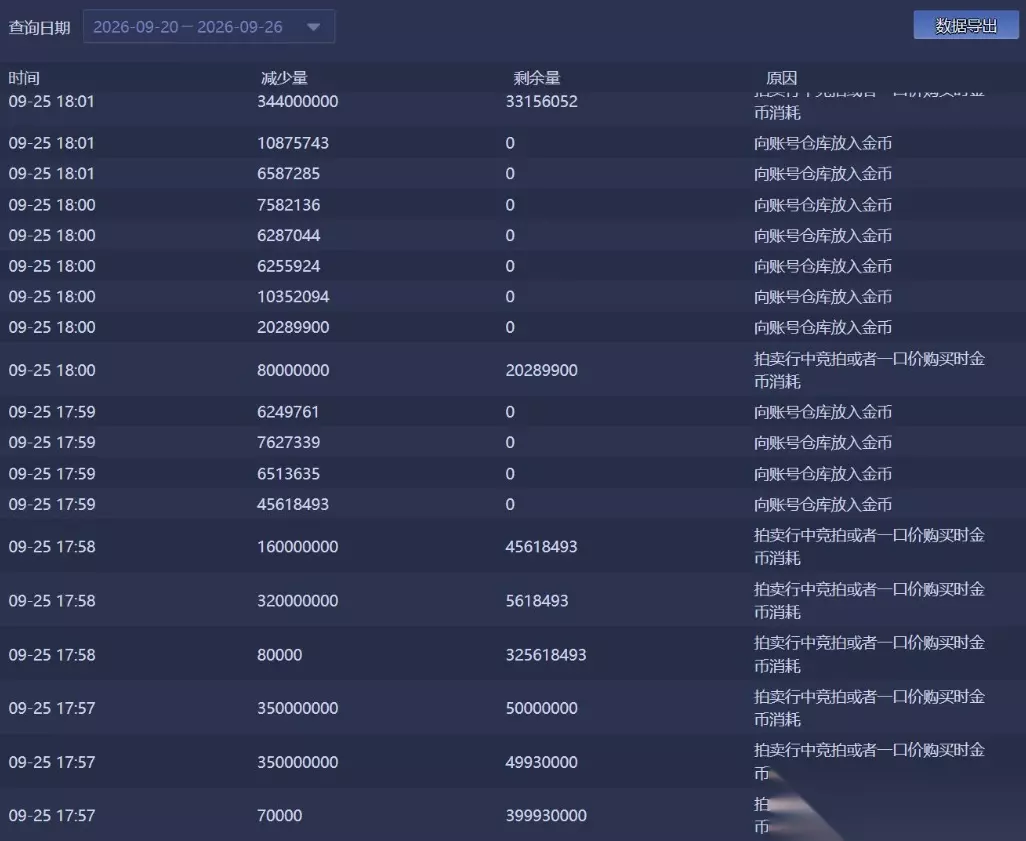
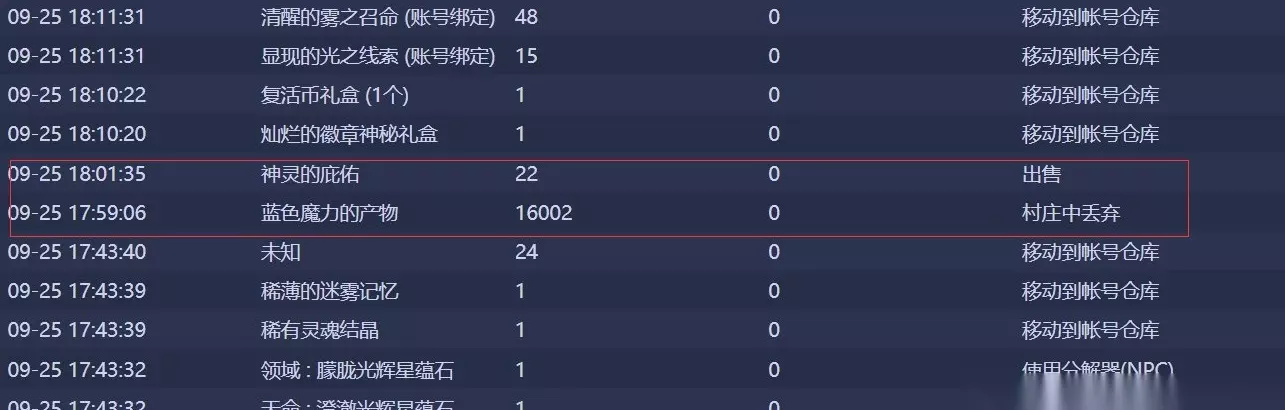
事发时间:25日上午10点,因为好奇点了喇叭上的网址,随后下载了文件,没解压直接双击了压缩包里的EXE程序;千万别好奇点这种网站! 此刻已经被注入了远程控制木马。 洗号时间:25日下午17点57分到18点01分; 当时号主去吃饭,回来发现DNF窗口被遮挡,以为是挂机死机; 打开任务管理器发现无法打开,也无法结束游戏; 墨迹了几分钟才重启电脑; 结果发现洗号:再次上游戏后,账号金库0金币,当前角色也0金币; 打开拍卖行,金币已经全部被转走。 点券也被换成金币转走: 无色大概80多万,也几乎清零。 ------------------------ 查了日志,找到了这些病毒文件: 使用的内存扫描,直达仓库-金币-点券,快速转移了几乎所有号上的金币,拍卖上只用了4分钟。 这个看得出来是静音用的,操作游戏时虽然画面被遮挡,但有声音。 火绒发现的启动程序: 病毒注入时间和触发时间: 至此,近20亿金币的惨痛教训…… 原来那么多洗号、盗号…… 其实都是在号主玩的时候直接远程控制……玩了一天,吃饭离开时被控制……洗得干干净净…… 所以,不存在账号密码泄露,不存在二级密码,也不存在安全模式…… 人家直接远程操作你的账号,内存扫描所有号的金币,集中到一起,通过拍卖行高价垃圾道具转移走。 重装了系统…… --------------- 昨晚夜间也有不少人被洗号,坐标跨二,可自行查询拍卖行交易记录。 那么,拍卖行中挂着的垃圾材料,交易发生时,就是一个个被洗号的号主……
长图
点击查看大图
点击查看大图
长图
长图

点击查看大图
点击查看大图
点击查看大图
长图