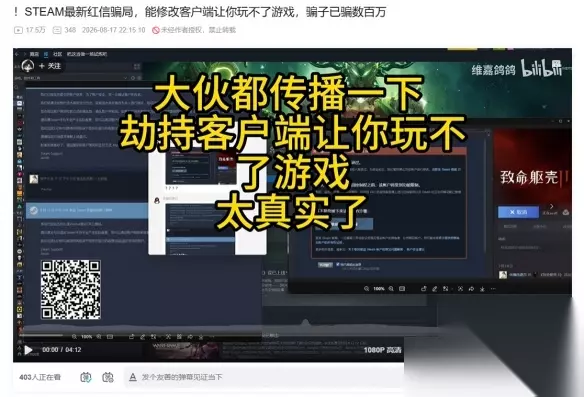
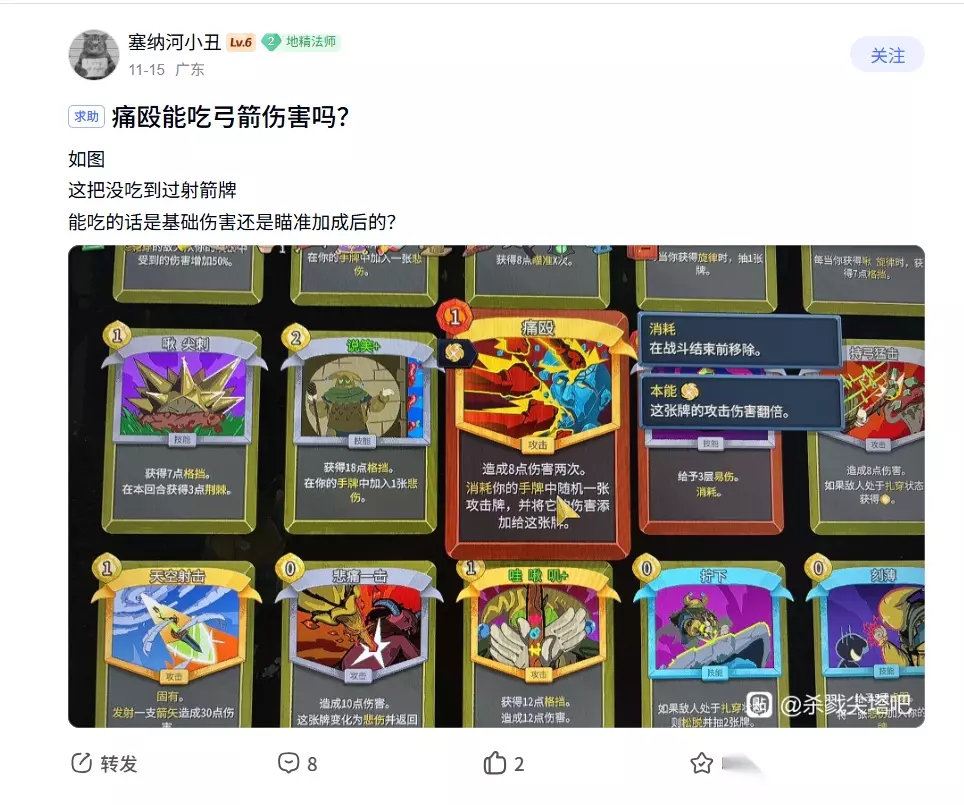
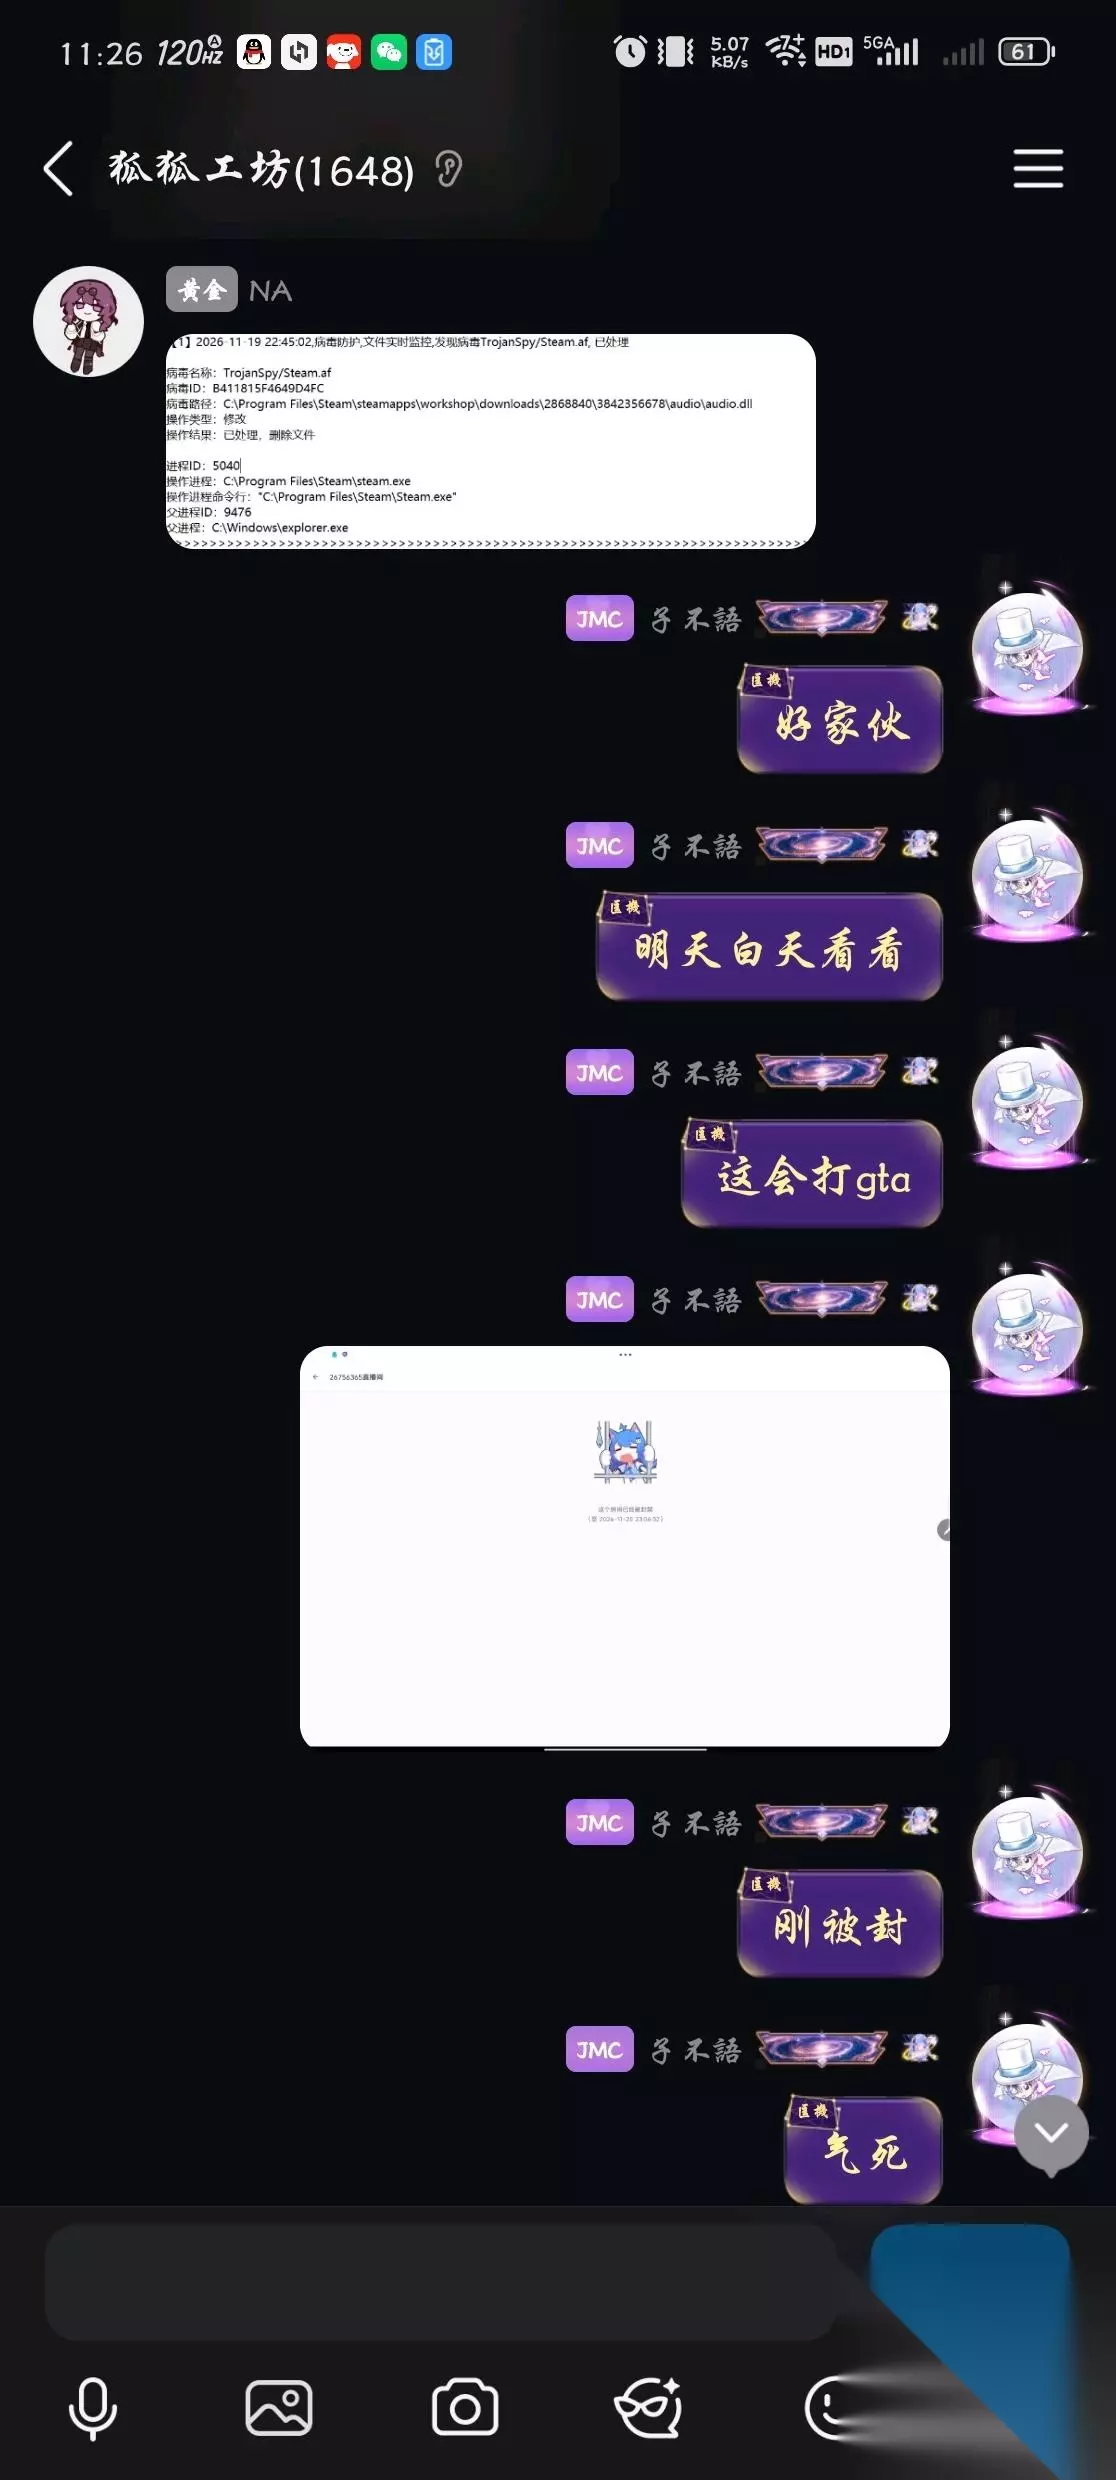
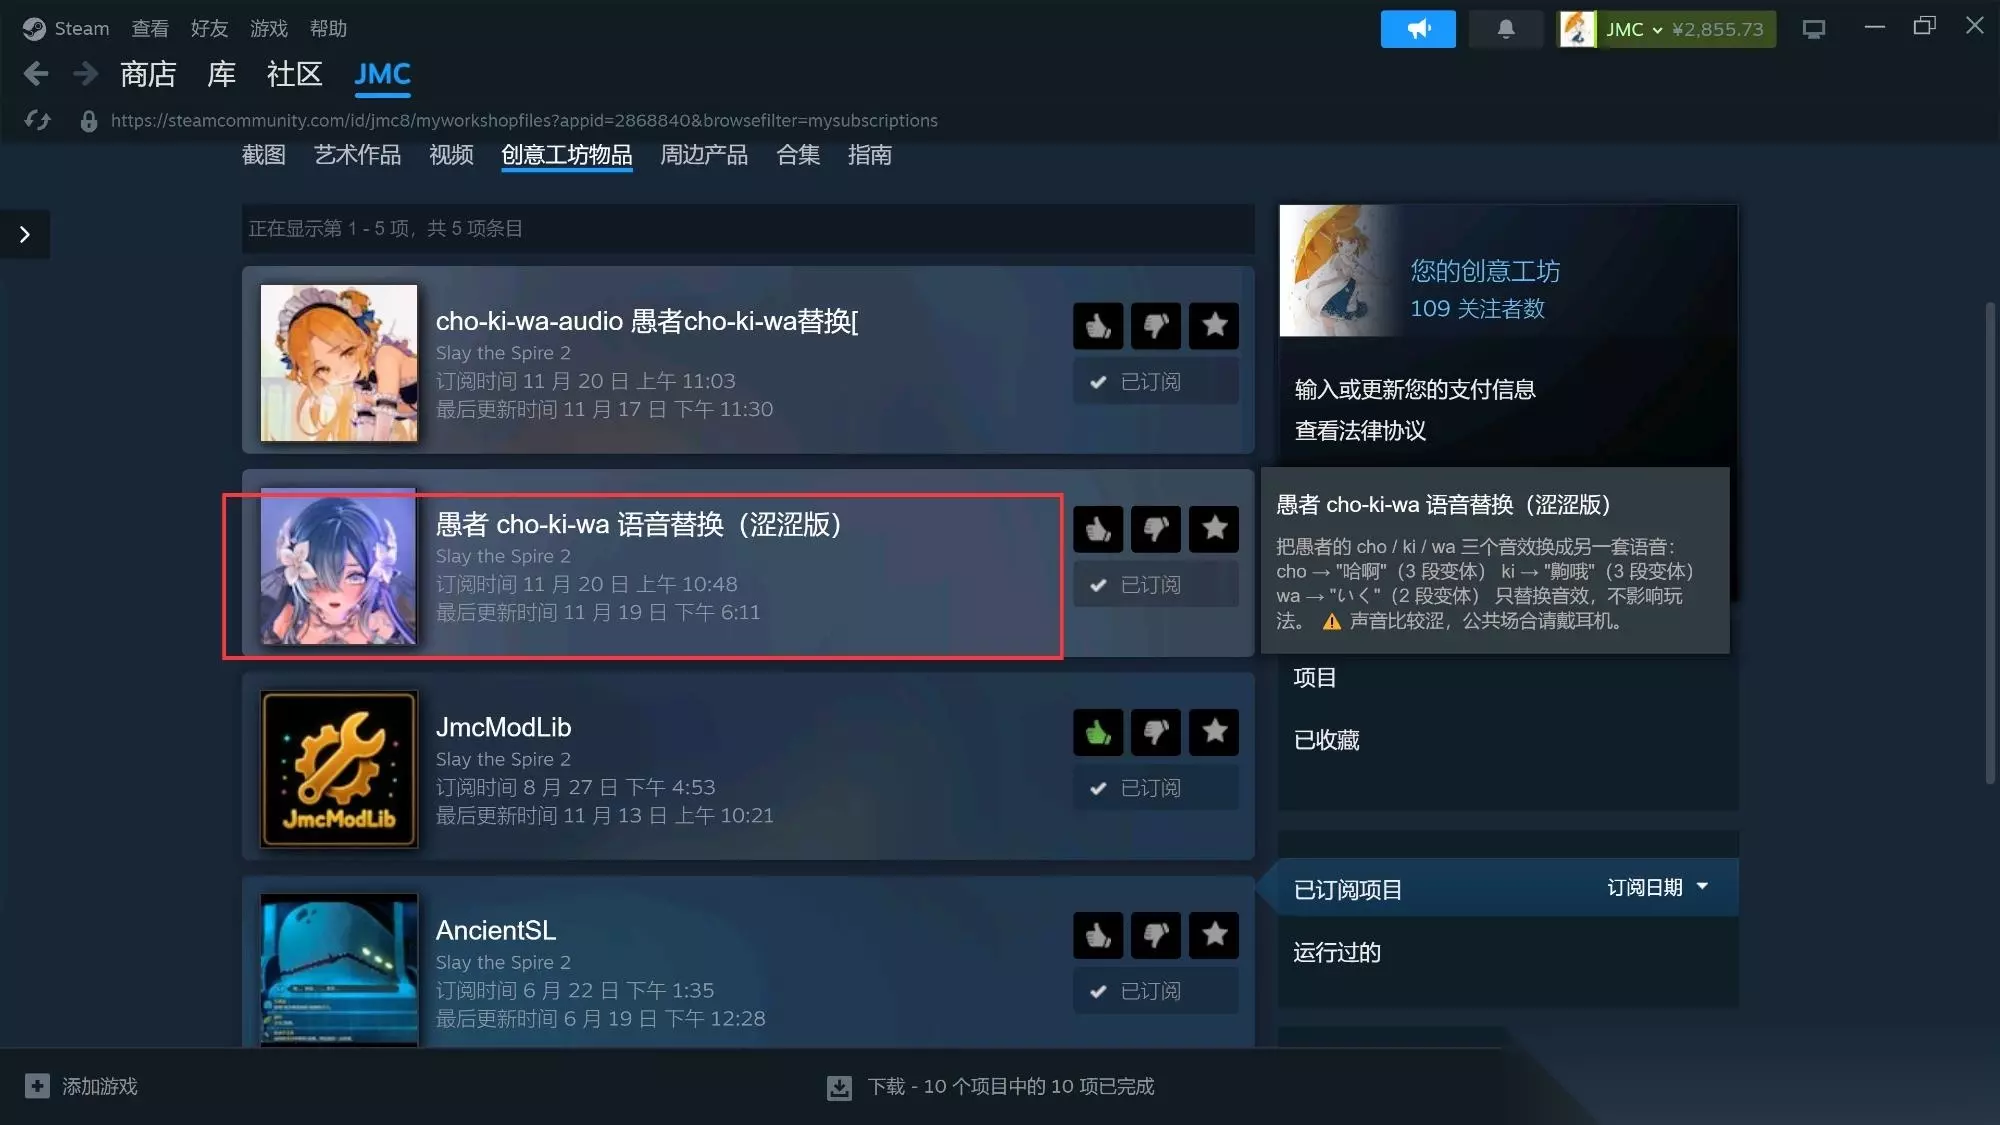
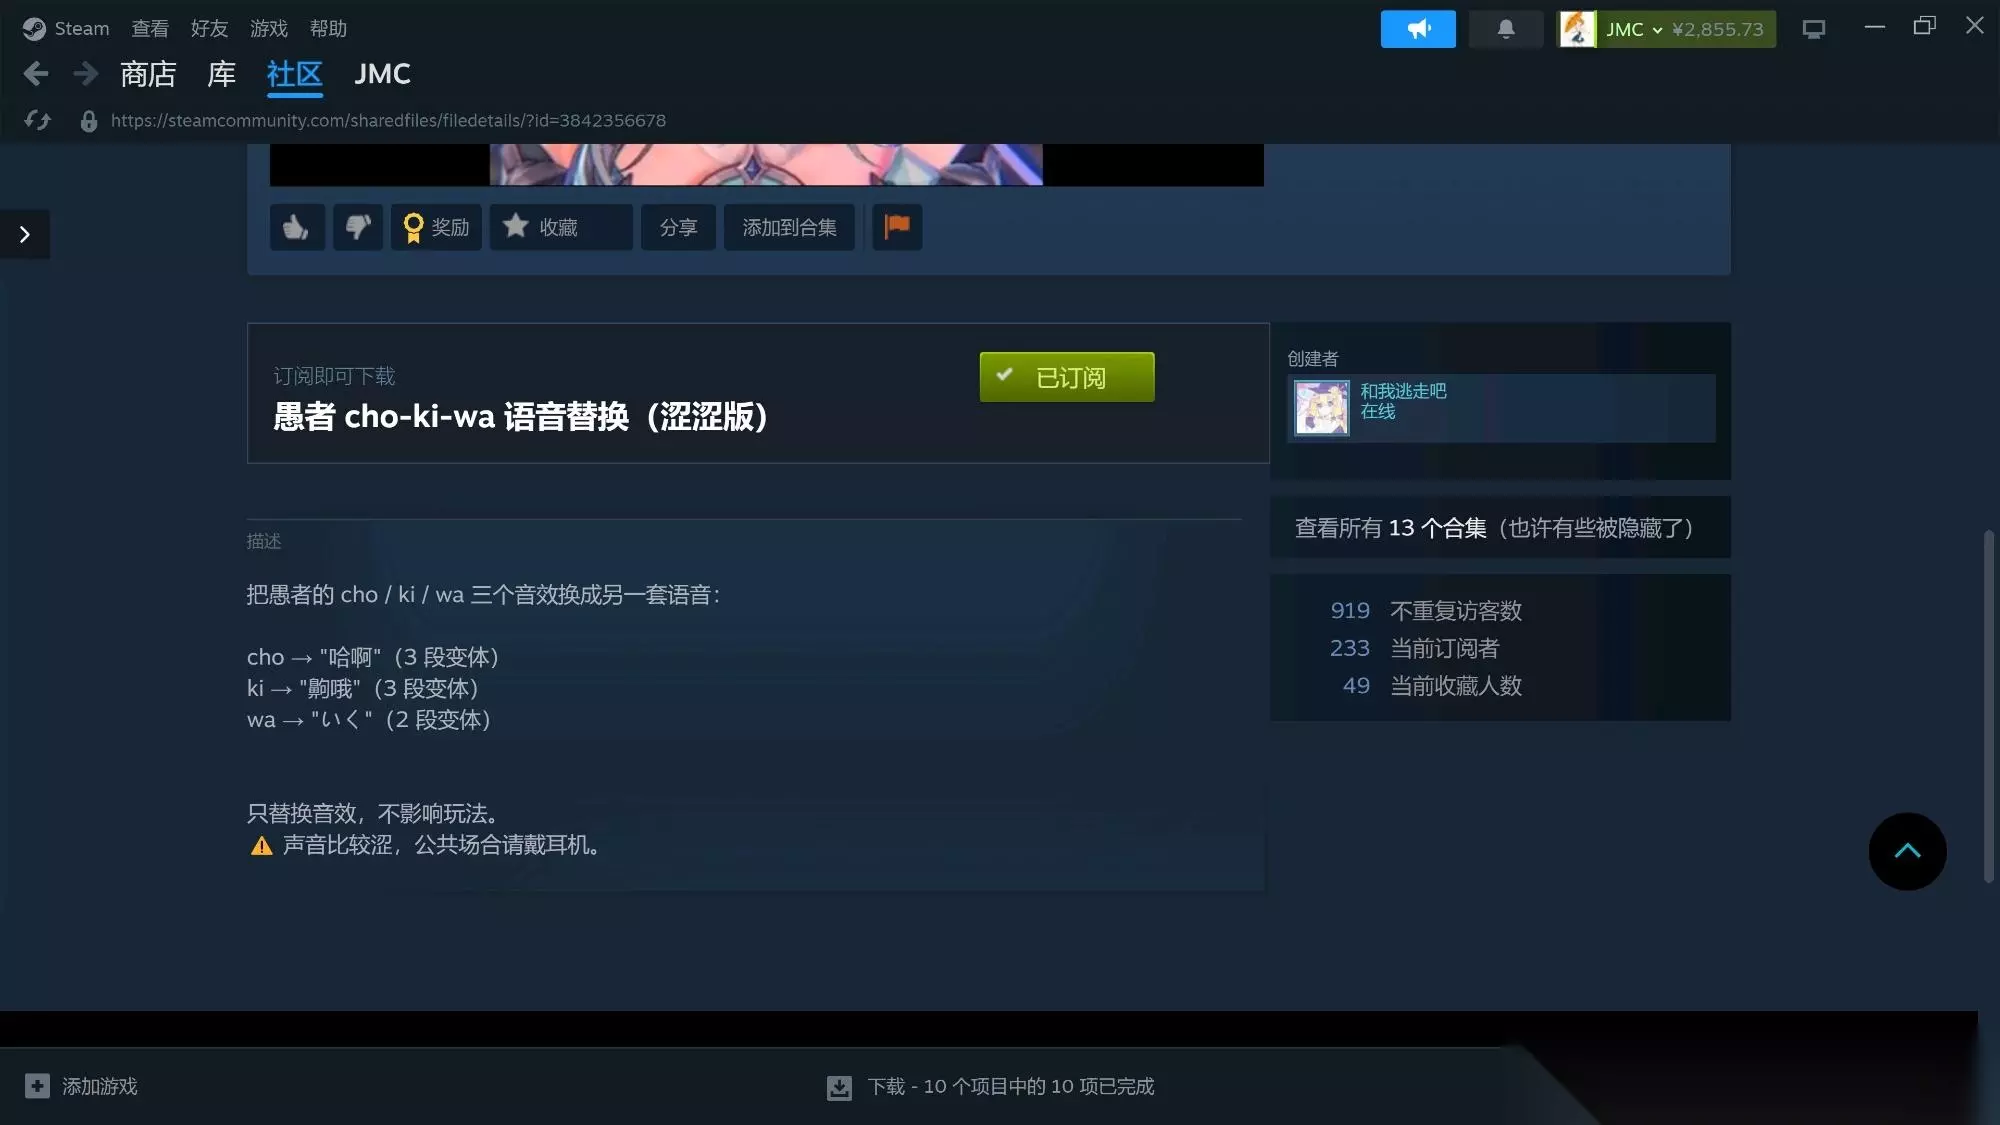
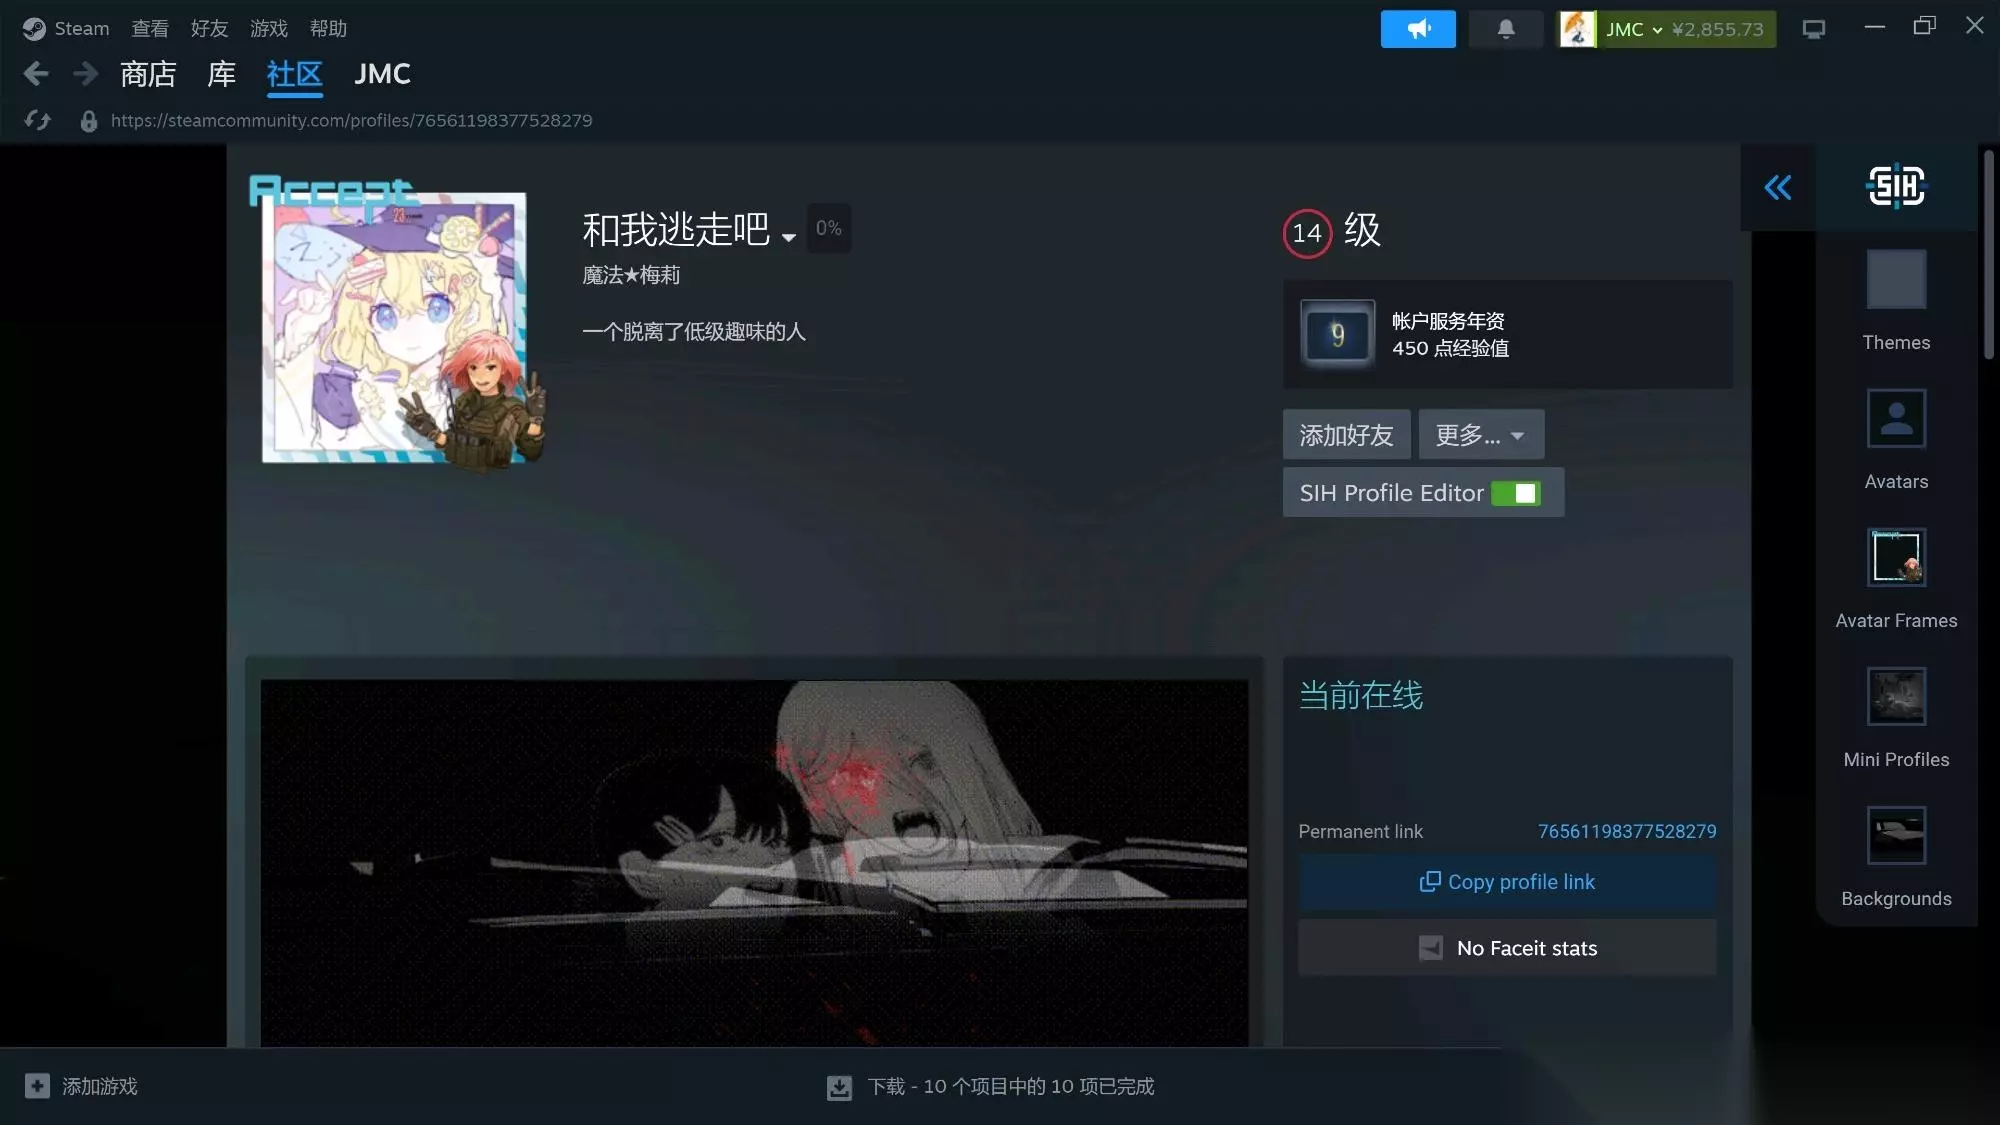
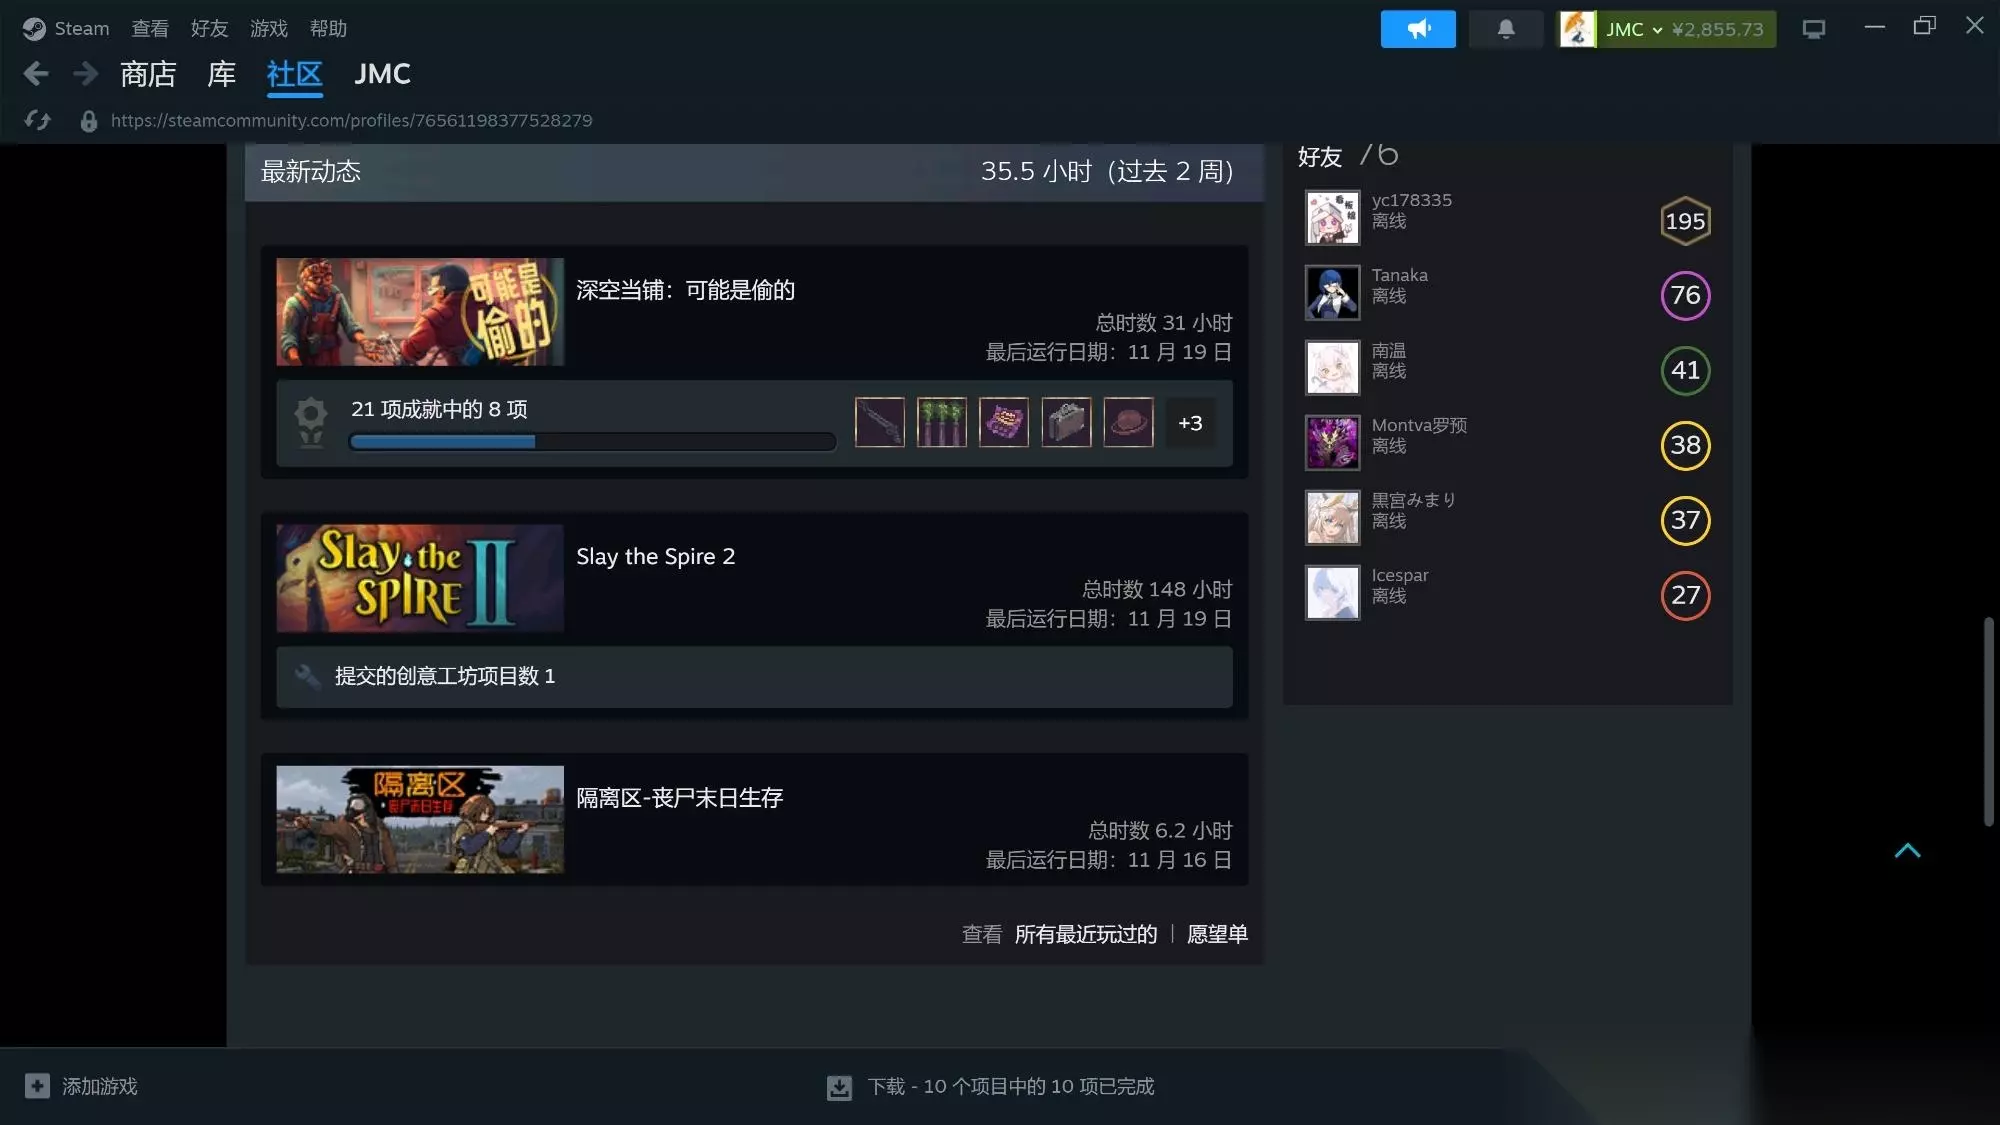
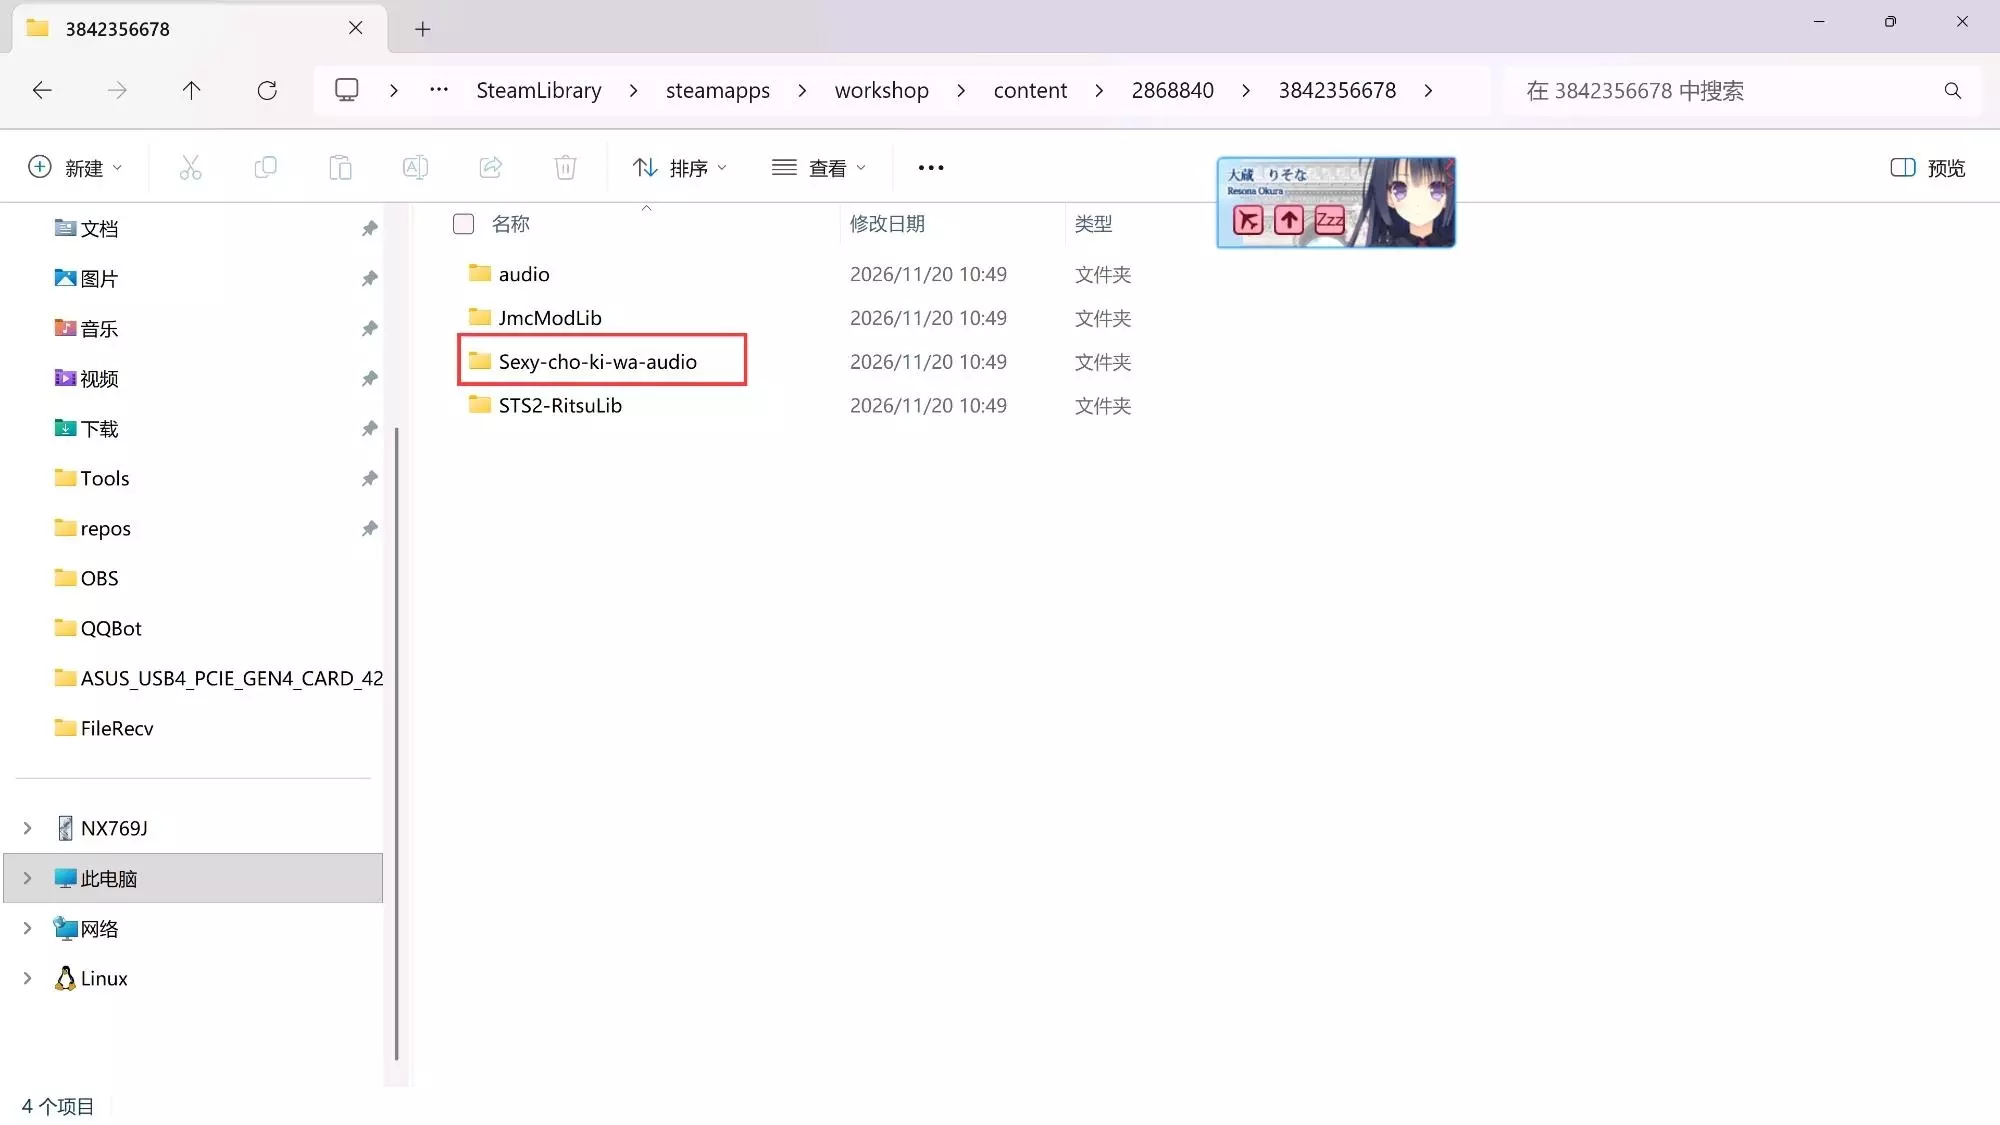
最近有群友反映订阅了一个mod后火绒报毒,我下载下来查了一下。 mod就是红框里这个,第一个是正常mod。 它的具体行为是:包含一个恶意dll,会尝试读取你本地的Steam登录态缓存并上传到服务器,然后篡改Steam客户端,在特定时间弹出“Steam客服”通知。目前看订阅量至少已有两百多人下载。 从上传者的游玩记录来看,我推测可能是玩深空当铺时中了毒mod的招被盗号,这个号又被当做肉鸡发布其他游戏的mod,这个人看起来应该有小黑盒账号。 顺便吐槽一点,这个mod不知道为什么还带了我的前置和rit的前置。我看了一下,推测应该是原mod实际引用了rit的前置但没有依赖声明,病毒mod作者帮忙补上了,为了防止玩家因为前置加载不了mod,顺便放了两个前置的本体在文件夹中。 只能说现在mod投毒日新月异,以前还是原封不动写名字,现在名字头像看起来会改一改更像一个正常mod,发布的账号也是拿以前被盗的号再利用增强真实性,还会联合人刷评分。这个病毒从二进制来看还有篡改wallpaper engine的分支,但本次分发没启用,我猜测这还是个祖传病毒。 最后,如果你只是下载但没有带着这个mod启动游戏,只用取消订阅删除文件即可,不会有事。如果你已经启动了游戏,请尽快更改Steam密码、取消设备授权,并全盘杀毒、重装Steam客户端。
点击查看大图
点击查看大图
点击查看大图
点击查看大图
点击查看大图
点击查看大图